

2026年9月時点で、SCS評価制度の運用開始は約6か月後に予定されています。
まだ始まっていない制度です。申請方法や専門家の一覧も、これから公開されます。一方で、要求事項はすでに読めます。今は急いで何かを契約する時期ではなく、自社の現状を整理するのにちょうどよい時期です。
SCS評価制度とは
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。企業のIT基盤におけるセキュリティ対策を、共通の物差しで確認する任意の制度です。既存のSECURITY ACTIONに加え、★3と★4が新設されます。中小企業がまず検討しやすい★3は、専門家の確認を受けた自己評価です。
制度は、企業同士を競わせることを目的としていません。★3は、取引先より優れていると示す順位ではなく、サプライチェーンの一員として満たす最低限の水準です。
これからの予定
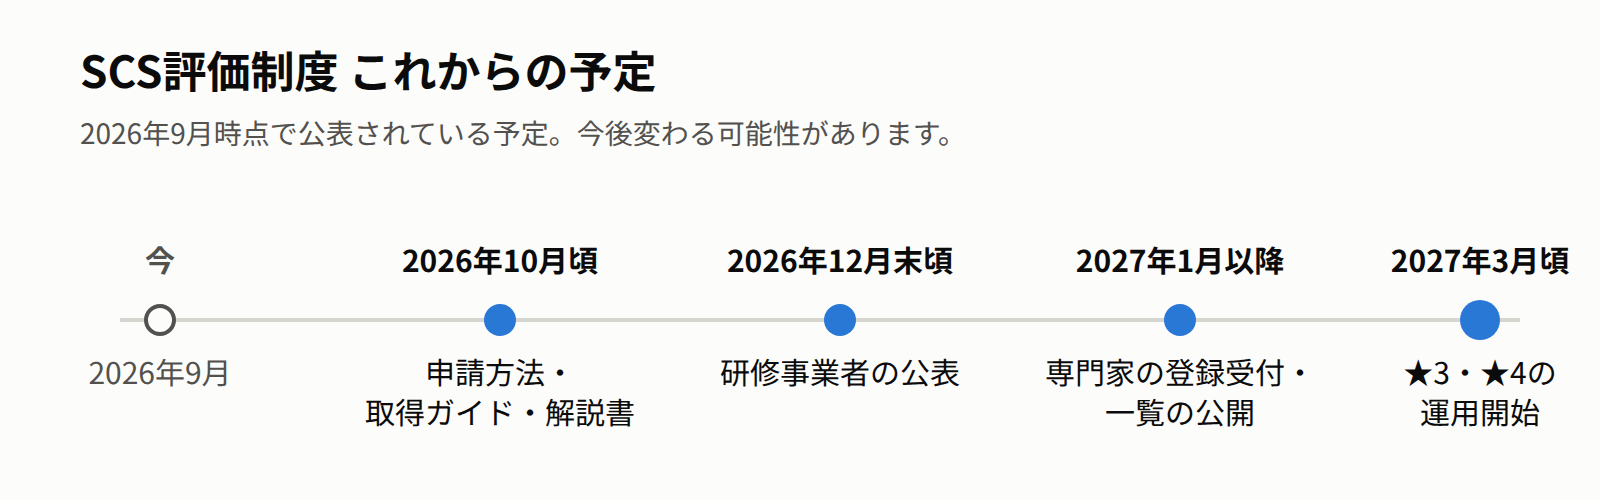
2026年9月時点で公表されている予定は、次のとおりです。いずれも今後変わる可能性があります。
- 2026年10月頃:申請方法と、取得ガイド・解説書を公表(IPA「よくある質問」)
- 2026年12月末頃:研修事業者を公表(IPA「詳細情報」)
- 2027年1月以降:SCSセキュリティ専門家の登録受付と一覧公開を開始(IPA「よくある質問」)
- 2027年3月頃:★3と★4の運用を開始(IPA「よくある質問」)
★3の要求事項は26項目です。有効期間は1年で、更新には継続して記録を整える必要があります。また、申請時にはSCSセキュリティ専門家の確認が必要です。必要な資格を持ち、制度研修を修了して登録された人であれば、社内の人でも確認できます。単に情シス担当であるだけでは足りません。
無料で、今からできること
最初に費用をかける必要はありません。次の順番で進めると、自社に足りないものが見えやすくなります。
- IPAが公開している★3・★4の要求事項・評価基準Excelを入手する。
- 26項目を読み、「できている」「一部できている」「未着手」の3つに分ける。判断に迷う項目は空欄にせず、迷った理由を書く。
- 「中小企業の情報セキュリティ対策ガイドライン 第4.0版」を読む。付属の「5分でできる自社診断」も実施する。
- 同ガイドラインの規程サンプルや資産管理台帳を使い、足りないルールと台帳を作る。
- SECURITY ACTION 二つ星の宣言に向けて、自社の情報セキュリティ基本方針を定め、社外へ公開できる状態にする。
ここで大切なのは、チェック欄を埋めることより、根拠を残すことです。誰が、いつ、何を確認したかを書きます。規程を作ったらファイルだけでなく、制定日と承認者も残します。教育をしたら、実施日と参加者を記録します。
26項目の半分は、ルールと記録
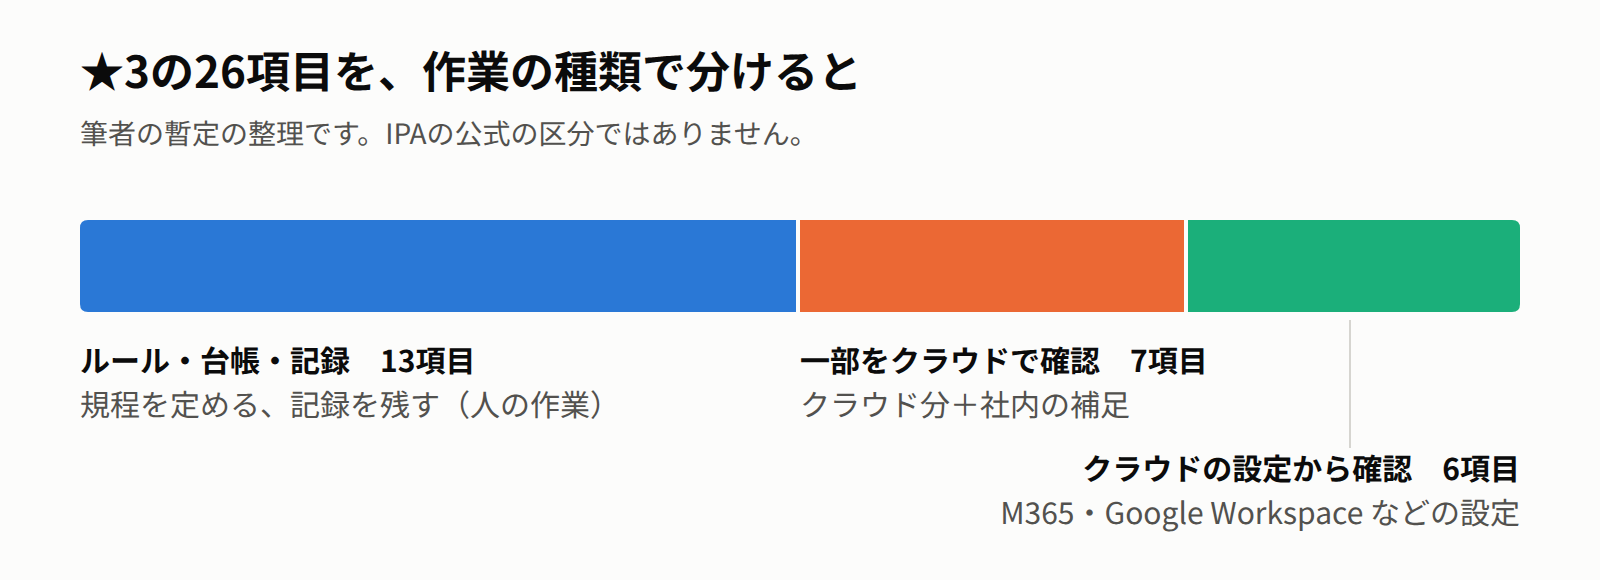
要求事項と評価基準を読んで、筆者が作業の種類で分けてみると(公式の区分ではなく、10月公表の取得ガイドで変わる可能性がある暫定の整理です)、26項目のうち13項目は「ルールを定める」「台帳や記録を残す」といった人の作業です。たとえば、守秘義務、管理者ID、パスワード、アクセス権、インシデント対応などのルールです。
一方、約4分の1にあたる6項目は、Microsoft 365やGoogle Workspaceなどの設定から確認できます。認証、アカウント、端末、マルウェア対策などです。専用の仕組みがなくても、管理画面を開き、日付が分かる形でスクリーンショットを保存すれば、今日の状態を示す材料になります。
証跡は、申請直前にまとめて探すと大変です。設定を変えた日、社員教育をした日、ルールを承認した日に、その場で保存するほうが確実です。フォルダーを26項目に分け、ファイル名の先頭に日付を付けるだけでも始められます。
★3を取っても、取引先のチェックシートは残る
ここは期待しすぎないほうがよい点です。SCS評価制度の対象はIT基盤です。OTシステムと、委託元へ提供する製品やサービスは対象外です。納品するシステムの安全性など、制度の外にある内容を取引先が確認する必要は残ります。そのため、★3を取得すれば各社のセキュリティチェックシートがすべてなくなる、とは言えません。
複数の取引先から毎年チェックシートが届く会社では、一社ずつ最初から回答しないことが重要です。自社の標準回答と証跡を一組にまとめ、質問の表現が違っても同じ内容なら再利用します。まずはExcelで十分です。質問、標準回答、根拠資料、確認日、担当者を一行に並べます。
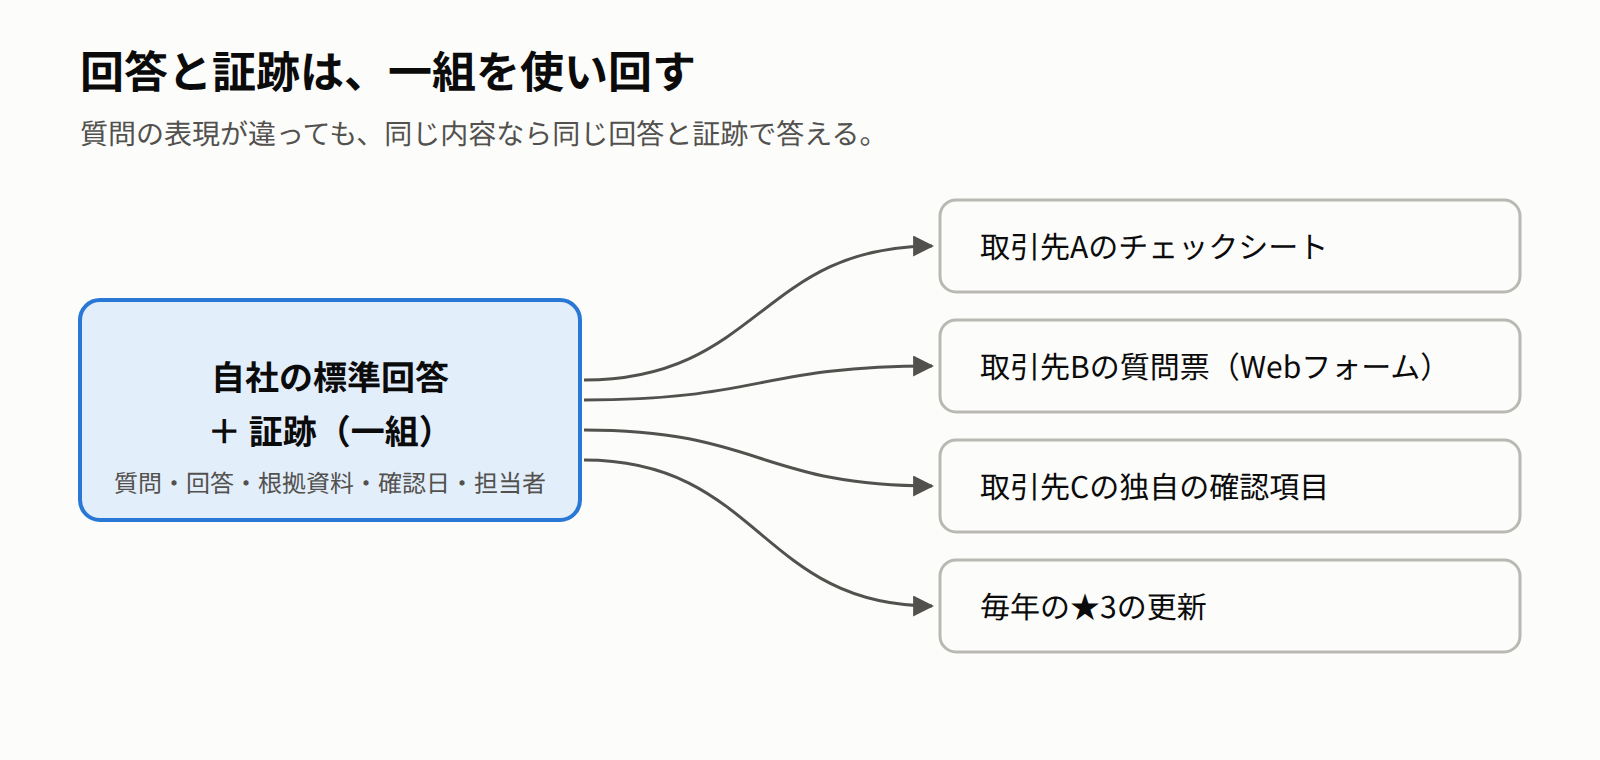
一度だけ26項目を確認するなら、Excelと共有フォルダーで対応できます。難しくなるのは、取引先が複数になり、毎年の更新があり、証跡が担当者のPCや複数のクラウドに散らばったときです。どの回答が最新か。どの証跡がどの質問に対応するか。この整理に時間がかかります。制度対応を始める今こそ、回答と証跡を再利用できる形にしておくと、翌年の負担を減らせます。
著者メモ
私自身、実務でIPAの資料を基にセキュリティチェックシートを作成してきました。制度のためだけでなく、取引先への回答を日々の運用から整えることが大切だと考えています。
北川 敬寿(Noriva合同会社 代表)
参考資料
- IPA「サプライチェーン強化に向けたセキュリティ対策評価制度」
- IPA「詳細情報」
- IPA「要求事項・評価基準」
- IPA「よくある質問」
- IPA「中小企業の情報セキュリティ対策ガイドライン」
- 「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(経済産業省・内閣官房、2026年3月27日。IPA掲載のPDF)
こうした繰り返しの回答を楽にするSakuSec(サクセク)を準備しています。Noriva合同会社のサービスであり、IPA・経済産業省のサービスではありません。関心があれば事前登録をどうぞ。広告やマーケティングのメールは送りません。